

Webové aplikace a API
Ručně ověřujeme, které údaje smějí uživatelé číst a měnit a jaké úkony jim jejich role dovoluje. Prověřujeme celé procesy od registrace a nahrávání souborů až po schvalování a podpis dokumentů.
Ukázka: přístup k cizí faktuřeTestujeme, zda aplikace a API vynucují přístupová práva a zda síť odděluje veřejné služby od správy serverů. U každého potvrzeného nálezu uvedeme, jaká oprávnění útočník potřebuje, jaký dopad jsme prokázali a jak chybu opravit.
Co testujeme
Při přípravě zadání vybereme rizika a kontroly podle vašich aplikací, rolí a síťových zón. V přehledu najdete příklady toho, co lze do testu zahrnout.
Ručně ověřujeme, které údaje smějí uživatelé číst a měnit a jaké úkony jim jejich role dovoluje. Prověřujeme celé procesy od registrace a nahrávání souborů až po schvalování a podpis dokumentů.
Ukázka: přístup k cizí faktuřePosuzujeme dostupnost služeb, oprávnění servisních účtů a nastavení vzdálené správy. U nálezu z automatické kontroly ověříme verzi balíčku, nainstalované opravy a konfiguraci dotčené služby.
Porovnáme povolené síťové toky se skutečnou dostupností služeb z dohodnutých segmentů. Rozlišíme například přístup aplikace k databázi od přístupu k její správě, pro který platí jiná pravidla.
Výstup testu
Technickou závažnost vyjadřujeme skóre CVSS; ve zprávě uvádíme také verzi metodiky a vektor hodnocení. Při stanovení priority zohledňujeme, odkud je služba dostupná, jaká oprávnění jsou potřeba a která data nebo činnosti chyba ohrožuje. Ve zprávě odlišíme pozorovaný dopad od předpokládaných následků.
Průběh testu
Před zahájením testu od vás potřebujeme písemné pověření vlastníka systému. V pověření musí být uveden rozsah testu, termín a povolené role. Pro webové aplikace vybereme kontroly z OWASP Web Security Testing Guide (WSTG) podle funkcí, které chcete prověřit. U produkce stanovíme časové okno, provozní omezení a kontakt pro okamžité přerušení testu.
U nálezu zaznamenáme dotčenou komponentu, výchozí oprávnění a pozorovaný výsledek. Pokud zjistíme problém vyžadující okamžitý zásah, předáme ho určené kontaktní osobě už během testu.
Před uzavřením zprávy dostane váš tým nálezy s důkazy k věcnému vyjádření. Součástí zadání může být jeden opakovaný test po opravách. U každého znovu ověřeného nálezu uvedeme verzi systému, datum a výsledek. Můžeme také sjednat pravidelné kontroly vybraných funkcí nebo kontrolu po významné změně systému.
Kdo testuje
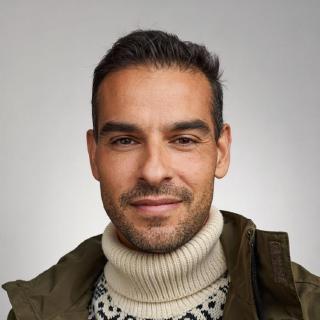
Testy provádí Martin Růžek, jednatel společnosti NOVERIA networks s.r.o. Má více než 20 let praxe v IT.
Pokud se NOVERIA podílí na vývoji nebo provozu vašeho systému, sdělíme vám to před uzavřením smlouvy.
Kontakt
Popište systémy, které chcete prověřit, cíl testu a případná provozní omezení. Na uvedený e-mail se vám ozveme s návrhem dalšího postupu.
Formulář můžete použít také k oznámení bezpečnostní chyby na webu NSA.cz.